
Deine App funktioniert, aber du weißt nicht genau, was hinter den Kulissen passiert. Vielleicht hat ein anderes Team sie gebaut, die Entwicklung ist langsamer geworden, oder KI hat Code mitgeschrieben, den niemand richtig geprüft hat. Jetzt willst du Features ergänzen, neue Entwickler einstellen oder den Launch vorbereiten. Bevor du mehr Geld ausgibst, musst du wissen, womit du arbeitest.
Ein Code-Audit-Service untersucht eine bestehende Anwendung auf Probleme, die Sicherheit, Zuverlässigkeit oder die weitere Entwicklung beeinträchtigen könnten. Es geht nicht darum, technische Warnungen zu sammeln. Es geht darum zu verstehen, welche Probleme für dein Produkt zählen, was warten kann und ob die Software deinen nächsten Schritt tragen kann. Hier erfährst du, worauf du achten solltest, wenn du ein Review beauftragst, vom Umfang über die Kosten bis zu den Entscheidungen, die danach folgen.
Was ist ein Code-Audit-Service, und wann brauchst du einen?
Ein Code-Audit ist eine gezielte Bewertung der Software, die du bereits hast. Der Umfang kann Quellcode, Anwendungsarchitektur, Abhängigkeiten, Tests und die Systeme umfassen, die für den Betrieb des Produkts nötig sind. Anders als ein routinemäßiges Review einer aktuellen Änderung betrachtet ein Audit einen festgelegten Teil der bestehenden Anwendung, um eine grundsätzlichere Frage zu ihrem Zustand zu beantworten.
Der richtige Zeitpunkt liegt meist vor einer teuren Entscheidung: dem Launch für zahlende Kunden, der Übergabe des Produkts an ein neues Team, dem Ausbau eines fragilen Features oder der Entscheidung, ob neu gebaut werden soll. Ein Audit kann auch helfen, wenn wiederkehrende Bugs oder langsame Releases auf ein tieferliegendes Problem hindeuten. Ziel ist, nicht für neue Entwicklung zu bezahlen, die auf einem Problem aufsetzt, das niemand diagnostiziert hat.
Wie tief das Review geht, hängt vom Produkt ab. Ein Prototyp, den eine Handvoll Leute gesehen hat, birgt andere Risiken als eine App, die Zahlungen abwickelt oder Kundendaten speichert. Bei einem MVP solltest du dich auf die Workflows konzentrieren, auf die sich die ersten Kunden verlassen werden, statt eine erschöpfende Bewertung von Features zu verlangen, die noch gar nicht geplant sind.
Manchmal ist ein vollständiges Audit unnötig. Wenn ein einzelner Fehler gut verstanden ist und sich auf einen Bereich beschränkt, kann eine kürzere diagnostische Untersuchung genügen. Die hilfreiche Frage lautet: Welche Entscheidung ermöglicht dir diese Arbeit, die du heute nicht treffen kannst?
Was sollte ein Code-Audit abdecken?
Beginne damit, was die Anwendung tut, wo sie läuft und welche Teile die meisten Probleme verursachen würden, wenn sie ausfallen. Ein Reviewer braucht unter Umständen das Repository, die Datenbankstruktur, die Hosting-Konfiguration, Details zu den Integrationen und eine Erklärung der Geschäftsregeln. Das Angebot sollte festhalten, welche dieser Systeme enthalten sind. Das sind die wichtigsten Bereiche, die du besprechen solltest, bevor du Angebote vergleichst:
Prüfbereich | Was du im Angebot festhalten lassen solltest |
|---|---|
Quellcode und Architektur | Welche Komponenten der Anwendung geprüft werden und wie strukturelle Probleme bewertet werden. |
Sicherheit | Welche Berechtigungen, Datenflüsse und sensiblen Vorgänge enthalten sind, mit Angabe der Prüfmethode. |
Performance | Welche Workflows untersucht werden und ob die Schlussfolgerungen auf Messungen oder nur auf der Prüfung des Codes beruhen. |
Tests und Release-Prozess | Welche bestehenden Prüfungen und Deployment-Abläufe untersucht werden. |
Ergebnisse und Nachbereitung | Format des Berichts, Termin zur Erläuterung, Schätzungen für Reparaturen und eventuell enthaltene erneute Tests. |
Sei bei den Methoden genau. Code zu lesen ist nicht dasselbe, wie eine laufende Anwendung zu testen. Ein sicherheitsorientiertes Code-Review schließt nicht automatisch Penetrationstests ein, und einen möglichen Performance-Engpass zu erkennen ist nicht dasselbe, wie ihn unter Last zu messen. Wenn eine dieser Testarten für die Entscheidung wichtig ist, muss sie gesondert vereinbart werden.
Das Review braucht außerdem eine festgelegte Version der Software. Ohne sie lassen sich die Ergebnisse schwer einordnen, sobald weitere Änderungen deployt wurden. Halte fest, was der Auditor prüfen konnte, was nicht zugänglich war und welche Schlussfolgerungen von weiteren Untersuchungen abhängen.
Sicherheit, Berechtigungen und sensible Daten
Beginne mit den Teilen der App, die steuern, wer was tun darf. Die Authentifizierung prüft die Identität; die Autorisierung entscheidet, auf welche Datensätze und Aktionen ein Nutzer zugreifen darf. Fehler in einem der beiden Bereiche können private Informationen offenlegen oder einem Kunden erlauben, die Daten eines anderen Kunden zu ändern. Zugangsdaten, Integrationen und sensible Datenflüsse verdienen ebenfalls Aufmerksamkeit, wenn sie zum Umfang gehören.
Ein Feature kann in der Oberfläche korrekt aussehen und trotzdem unsicher sein. Das ist ein wiederkehrendes Thema bei Sicherheitslücken in KI-generiertem Code: Generierte Umsetzungen erfüllen womöglich die erwartete User Journey, lassen aber Prüfungen für unerwartete Anfragen aus. Automatisierte Scans können helfen, Kandidaten für eine Untersuchung zu finden, aber jemand muss bestätigen, ob eine Warnung in dieser Anwendung ein echtes Risiko darstellt.
Architektur und Wartbarkeit
Schlecht organisierter Code zeigt sich selten als einzelner, offensichtlicher Bug. Die Symptome können doppelte Geschäftsregeln sein, Änderungen, die unabhängige Features kaputtmachen, unklare Abhängigkeiten oder neue Entwickler, die Tage brauchen, um eine kleine Aufgabe zu verstehen. Der Auditor sollte diese Probleme mit tatsächlichen Entwicklungskosten oder Risiken verknüpfen, statt nur einen anderen Coding-Stil zu empfehlen.
Dasselbe gilt für Anwendungen, die per Vibe Coding oder schneller KI-gestützter Entwicklung entstanden sind. Dass ein Feature funktioniert, ist kein Beweis dafür, dass der Code leicht zu warten ist. Eine nützliche Bewertung klärt, ob ein Entwickler das System verstehen, es sicher ändern und das Verhalten seiner wichtigsten Teile erklären kann.
Nicht jede unordentliche Komponente muss neu geschrieben werden. Wenn ein altes Modul zuverlässig funktioniert und sich voraussichtlich nicht ändern wird, bringt eine Umstrukturierung kurzfristig wenig. Priorisiere Architekturprobleme, die geplante Features blockieren, immer wieder Fehler verursachen oder kritische Abläufe schwer überprüfbar machen.
Tests, Performance und Deployment
Der Reviewer sollte die Tests prüfen, auf die sich das Team bereits verlässt, besonders rund um Anmeldung, Berechtigungen, Zahlungen und andere zentrale Abläufe. Eine hohe Zahl an Tests sagt wenig aus, wenn wichtige Fehlerfälle nie durchlaufen werden. Fehlende Tests können ein dringenderes Problem sein, wenn eine größere Änderung geplant ist, als wenn ein stabiler Bereich unangetastet bleibt.
Bei Performance-Bedenken braucht es eine ähnliche Unterscheidung. Ein ungewöhnlich langsamer Bildschirm ist ein messbares Problem; eine Abfrage, die im Code ineffizient aussieht, ist ein potenzielles Problem, bis ihre Auswirkung feststeht. Ein nützliches Ergebnis erklärt, was beobachtet wurde, unter welchen Bedingungen und ob Kunden heute davon betroffen sind.
Auch das Deployment zählt. Prüfe, ob das Team Änderungen releasen, sie zurückrollen und sich von Ausfällen erholen kann. Diese betrieblichen Details können für einen Gründer wichtiger sein als eine elegante interne Codestruktur, besonders wenn die App bereits live ist.
Was sollte ein Code-Audit-Bericht enthalten?
Du brauchst keine bestimmte Berichtsvorlage. Du brauchst Schlussfolgerungen, die ein Gründer verstehen und ein Entwickler umsetzen kann. Vereinbare vor der Beauftragung, wie die Ergebnisse erklärt werden, wie Unsicherheiten festgehalten werden und ob es eine Besprechung der Ergebnisse gibt.
Achte bei jedem wichtigen Problem auf drei Dinge: wo das Problem auftritt, Belege dafür, dass es existiert, und die wahrscheinliche Folge, wenn es bestehen bleibt. Der Bericht sollte außerdem angeben, welche Art von Korrekturarbeit nötig sein könnte. Eine vage Warnung wie „die Architektur verbessern“ reicht nicht, um ein Budget freizugeben.
Bestätigte Fehler sollten von vermuteten Risiken und optionalen Verbesserungen getrennt werden. Ein Reviewer kann etwas entdecken, das weitere Tests rechtfertigt, ohne es als nachgewiesene Sicherheitslücke bezeichnen zu können. Diese Unterscheidung schützt dich davor, eine teure Reparatur auf Grundlage einer Annahme zu finanzieren.
Am Ende des Reviews solltest du wissen, welche Probleme dein nächstes Release betreffen, welche warten können und welche Fragen noch offen sind. Idealerweise kann dein aktueller Entwickler oder ein neues Team die Ergebnisse nutzen, ohne die Untersuchung wiederholen zu müssen. Die genauen Ergebnisse hängen vom Umfang ab, den du mit dem Anbieter vereinbarst.
Was kostet ein Code-Audit?
Es gibt keinen sinnvollen Einheitspreis für ein Code-Audit. Eine kleine, in sich geschlossene App zu prüfen ist etwas anderes, als mehrere Repositories, eine Produktionsdatenbank, Zahlungsintegrationen und ein kompliziertes Deployment-Setup zu untersuchen. Eine niedrige Pauschale kann für eine eng gefasste Prüfung angemessen sein und irreführend, wenn du eine vollständige technische Bewertung erwartest.
Die größten Kostentreiber sind Größe und Zustand der Codebase, die Zahl der angebundenen Systeme, wie leicht sich Zugang verschaffen lässt und wie gründlich Ergebnisse validiert werden müssen. Sicherheitstests, Performance-Messungen und die Untersuchung schwer reproduzierbarer Fehler können erheblichen Mehraufwand bedeuten. Klare Dokumentation und ein erreichbarer technischer Ansprechpartner können die Zeit verringern, die allein dafür draufgeht herauszufinden, wie die Anwendung funktioniert.
Vergleiche Angebote mit gleichem Umfang, nicht nur den Preis auf den ersten Blick. Prüfe, ob das Honorar Untersuchung, Validierung der Ergebnisse, eine schriftliche Zusammenfassung, ein Übergabegespräch und eventuelle Rückfragen abdeckt. Reparaturen und erneute Tests können separate Aufträge sein. Lass dir diese Abgrenzung schriftlich geben, bevor die Arbeit beginnt.
Die Dauer hängt von mehr ab als von der Zahl der Tage, die ein Reviewer braucht. Fehlende Zugangsdaten, undokumentierte Abhängigkeiten und unbeantwortete Produktfragen können die Arbeit verzögern. Wenn du eine Deadline für einen Launch oder eine Investition hast, sag das früh und vereinbare, welche schwerwiegenden Funde schon vor der abschließenden Besprechung gemeldet werden sollen. Wir würden keinen pauschalen Zeitrahmen nennen, ohne die Anwendung zu kennen.
So wählst du einen Anbieter für ein Code-Audit aus
Beginne mit Erfahrung, die zur Technologie und zu deiner anstehenden Entscheidung passt. Ein Team, das dein Framework kennt, findet Umsetzungsprobleme womöglich schnell, aber der Reviewer muss auch erklären können, wie sich diese Probleme auf das Geschäft auswirken. Sprich mit der Person, die für die Bewertung verantwortlich sein wird, nicht nur mit der Person, die den Service verkauft.
Frag nach einem festgelegten Umfang und einer Methode: welche Teile der App geprüft werden, wie die Ergebnisse überprüft werden und was ausgeschlossen ist. Wenn der Anbieter KI-Analysen oder externe Scan-Tools einsetzt, kläre, welchen Code oder welche Kundendaten diese erhalten. Stell sicher, dass der Zugang auf das beschränkt ist, was die Arbeit erfordert, und nach Ende des Auftrags entzogen werden kann.
Gib konkurrierenden Anbietern dasselbe kurze Briefing. Beschreibe die Nutzer, kritische Workflows, bekannte Fehler und die Änderungen, die für das nächste Release geplant sind. Lege aktuelle Dokumentation bei, sofern sie stimmt, und benenne, wer Repository, Datenbank, Hosting und Integrationen kontrolliert. Ein Auditor kann kein System bewerten, auf das er keinen Zugriff hat; solche Lücken sollten in den abschließenden Schlussfolgerungen ausdrücklich genannt werden.
Wenn der Auditor auch anbietet, die Probleme zu beheben, kann das nützlich sein: Er versteht das Produkt bereits. Die Bewertung und ein etwaiges Angebot zur Umsetzung sollten aber klar voneinander unterscheidbar bleiben. Du musst frei bleiben, funktionierende Teile der Software zu behalten und eine zweite Meinung einzuholen, bevor du einen großen Neubau freigibst.
Was passiert nach dem Audit?
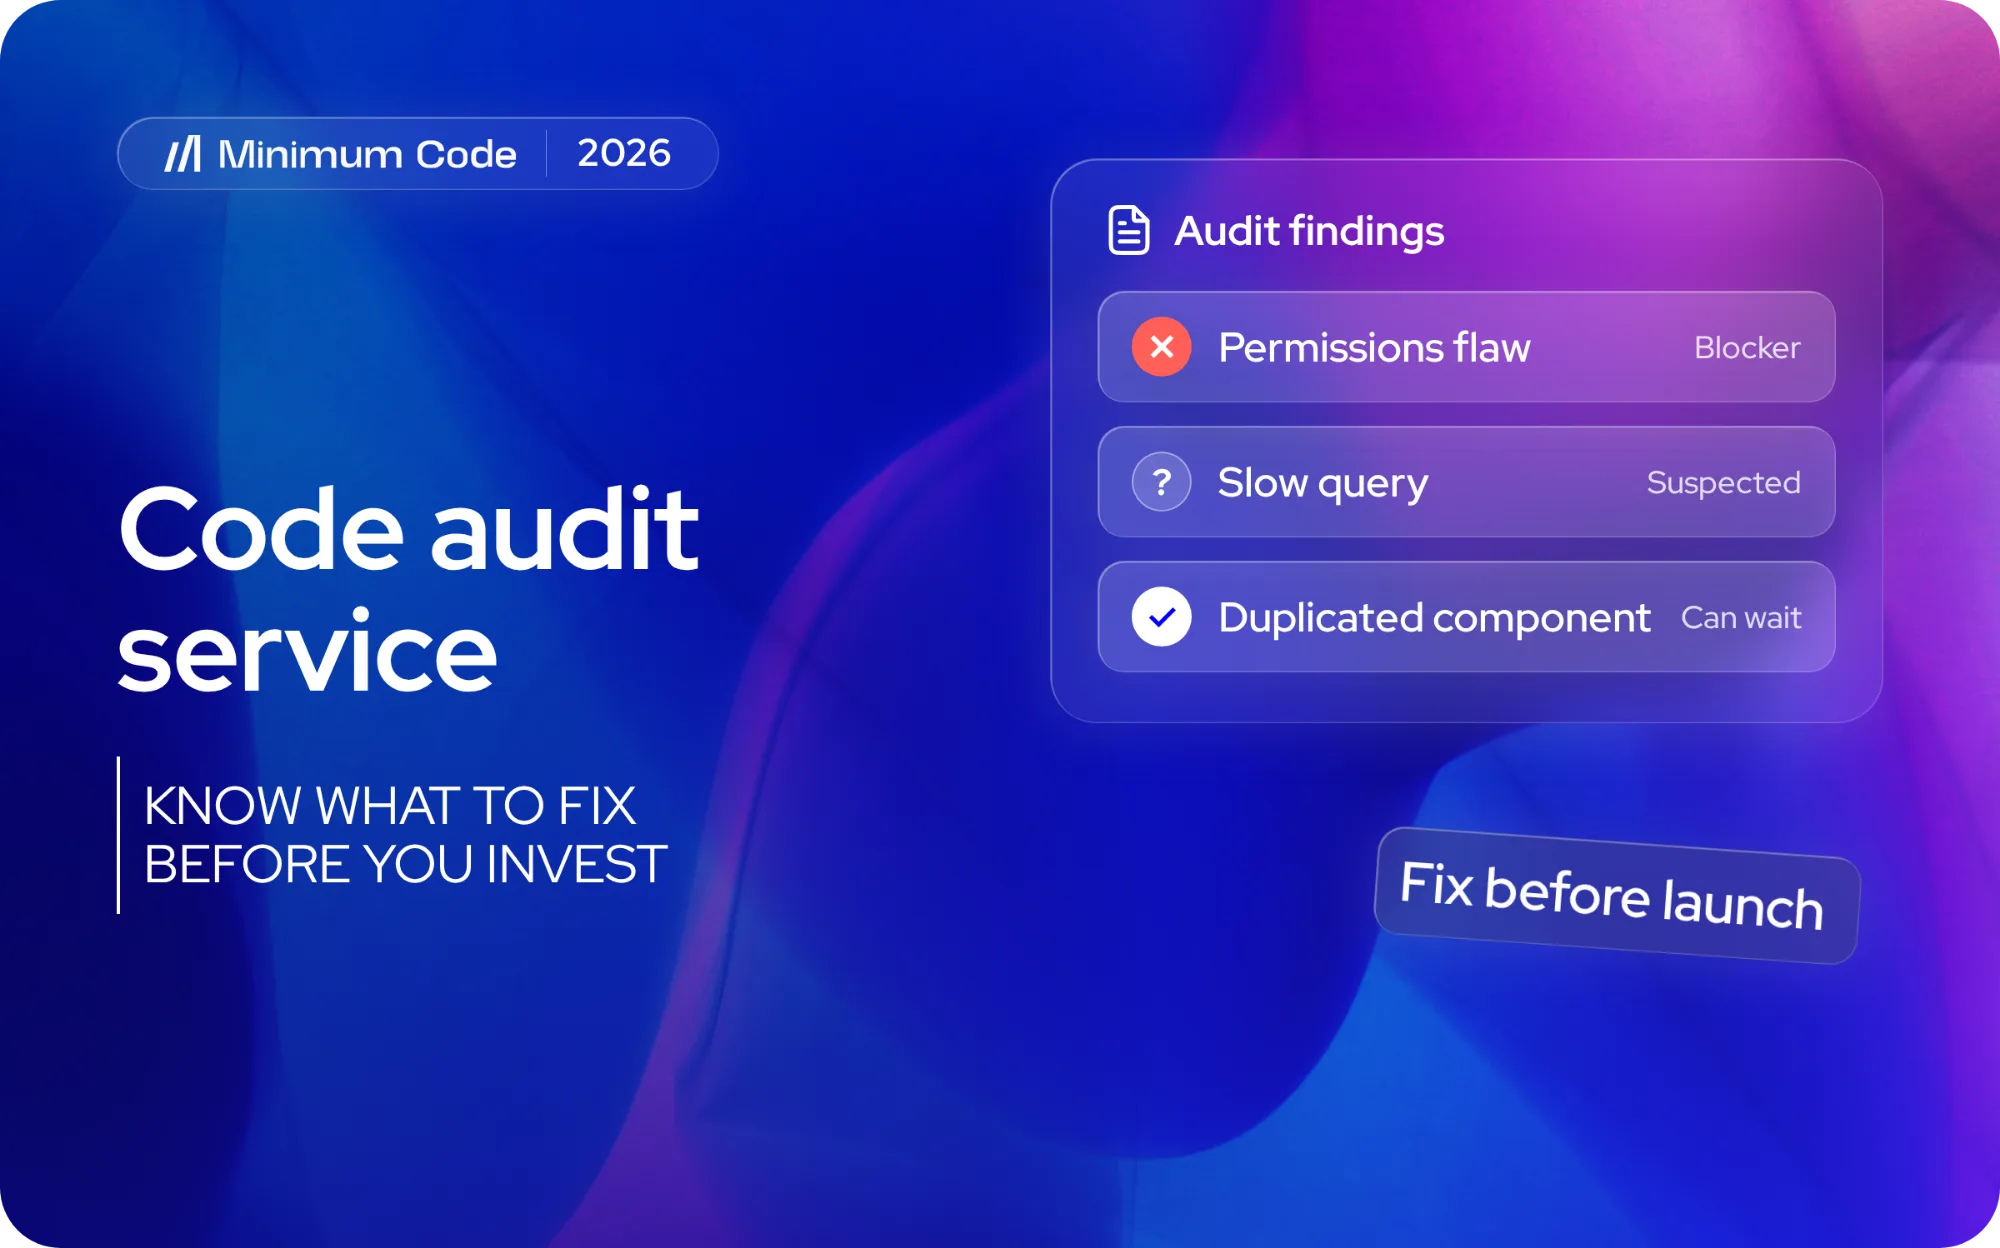
Der nächste Schritt ist nicht zwangsläufig ein Rewrite. Trenne zuerst Blocker von Verbesserungen, die sich später einplanen lassen. Lege für die Probleme, die du angehen willst, Verantwortliche fest und kläre, wie jede Korrektur überprüft wird. Ein schwerwiegender Berechtigungsfehler muss womöglich vor dem Launch behoben werden; eine doppelte Komponente spielt vielleicht erst eine Rolle, wenn das Team diesen Bereich das nächste Mal ändert.
Vergleiche bei allem, was teuer ist, Kosten und Risiko einer gezielten Reparatur mit denen eines Ersatzes des betroffenen Teils der Anwendung. Eine Empfehlung zum Neubau sollte erklären, was das bestehende System vernünftigerweise nicht leisten kann, und sich nicht darauf stützen, dass eine andere Technologie neuer oder gerade angesagter ist.
Halte die Ergebnisse für alle verfügbar, die die App künftig warten. Die zugrunde liegenden Belege, offene Fragen und bewusst zurückgestellte Probleme zählen mehr als eine polierte Präsentation. Sie verhindern, dass ein neuer Entwickler dieselbe Untersuchung wiederholt oder jede frühere Entscheidung als feststehend betrachtet.
Mach schließlich die Überprüfung zum Teil des Reparaturbudgets. Eine Korrektur ist nicht fertig, nur weil ein Entwickler den Code geändert hat: Das betreffende Verhalten muss erneut geprüft werden. Wenn das Audit Unsicherheiten aufgedeckt hat, die sich noch nicht klären lassen, vereinbare, welche zusätzliche Untersuchung nötig wäre, statt aus einer Vermutung ein Projekt ohne klares Ende zu machen.
Wie Minimum Code bestehende Anwendungen prüft und verbessert
Minimum Code arbeitet mit Teams, die eine bestehende Anwendung verbessern müssen, ebenso wie mit solchen, die eine neue bauen. Die Arbeit an der Modernisierung von Legacy-Anwendungen beginnt damit, das aktuelle System zu untersuchen und festzustellen, was erhalten, repariert oder ersetzt werden kann. Der praktische Nutzen für einen Gründer: Er kann Verbesserungen besprechen, bevor er sich auf einen kompletten Neubau festlegt.
Das Audit umfasst die kritischen Workflows der Anwendung, Architektur, Integrationen, Datenstrukturen, Nutzerrollen, Performance-Grenzen und Sicherheitsrisiken, bevor irgendeine Änderung empfohlen wird. Am Ende steht eine priorisierte Roadmap in Phasen mit Schätzungen für die Umsetzung, sodass du siehst, was du zuerst beheben solltest, was sich später einplanen lässt und was jeder Schritt voraussichtlich kostet.
Dasselbe Team kann den Plan anschließend durch Umsetzung, Tests und Release begleiten. Das ist nützlich, wenn die Leute, die ein Problem gefunden haben, auch wissen, wie es zu beheben ist, aber du kannst die Roadmap genauso gut deinem aktuellen Entwickler oder einem anderen Team geben.
Bei einer codebasierten App sollte das erste Gespräch klären, was untersucht werden muss und ob Minimum Code für diesen Umfang der richtige Partner ist. Wenn sich herausstellt, dass die Probleme Entwicklung oder Modernisierung erfordern, kann das Team das separat besprechen. Die Bewertung soll dir helfen, diese Entscheidung zu treffen, und dich nicht zu Arbeit verpflichten, bevor die Probleme verstanden sind.
Häufig gestellte Fragen
Kann KI das Code-Audit durchführen?
KI kann helfen, Code zu scannen, Abhängigkeiten nachzuverfolgen und mögliche Fehler zu erkennen. Sie kann nicht feststellen, dass jedes Ergebnis zutrifft oder dass ein Produkt sicher releast werden kann. Jemand mit dem nötigen Engineering-Wissen muss weiterhin die Belege bewerten, die Geschäftsregeln prüfen und die Verantwortung für die Schlussfolgerungen übernehmen.
Garantiert ein Audit, dass die Software sicher ist?
Nein. Ein Audit liefert einen Blick auf die vereinbarten Systeme und die vereinbarte Softwareversion. Es umfasst unter Umständen keine Penetrationstests am laufenden System, keine Infrastruktur außerhalb des festgelegten Umfangs und nicht jeden denkbaren Fehler. Ein Anbieter sollte diese Grenzen klar benennen, statt zu suggerieren, dass ein unauffälliger Bericht eine Sicherheitsgarantie ist.
Heißt gefundene technische Schuld, dass wir neu bauen müssen?
Nicht unbedingt. Manche technische Schuld wirkt sich kaum auf Kunden oder die geplante Entwicklung aus; andere Probleme machen schon kleine Änderungen riskant. Die Entscheidung für einen Neubau sollte auf einem Vergleich von Reparaturkosten, verbleibenden Risiken und den künftigen Anforderungen an die App beruhen.
Sollte der aktuelle Entwickler beteiligt sein?
Oft ja. Der bisherige Entwickler kann Entscheidungen erklären, zeigen, wie die App funktioniert, und dem Auditor helfen, Zugang zu bekommen. Der unabhängige Reviewer sollte die Belege trotzdem selbst bewerten und abweichende Einschätzungen dokumentieren können, statt sich allein auf die Sicht des ursprünglichen Entwicklers zu verlassen.
Wenn du kurz davor stehst, mehr in eine bestehende App zu investieren, und unsicher bist, was behoben werden muss, kontaktiere Minimum Code, um über das Produkt und die Art von Bewertung zu sprechen, die dir weiterhelfen würde. Beginne mit der Entscheidung, die du treffen musst; der Umfang kann sich daraus ergeben.
Geschrieben von Tom
Gründer und leitender Entwickler

Bereit, Ihr Projekt zu starten?
Buchen Sie ein kostenloses Schnuppergespräch, um zu erfahren, wie wir Ihre App in 4 Wochen oder weniger erstellen können.
Einen Anruf buchen