
Je app werkt, maar je weet niet zeker wat er achter de schermen gebeurt. Misschien heeft een ander team hem gebouwd, is de ontwikkeling vertraagd, of heeft AI code helpen maken die niemand goed heeft gereviewd. Nu wil je features toevoegen, nieuwe developers aannemen of je voorbereiden op de lancering. Voordat je meer uitgeeft, moet je weten waarmee je werkt.
Een code-audit onderzoekt een bestaande applicatie op problemen die de beveiliging, de betrouwbaarheid of de verdere ontwikkeling kunnen raken. Het doel is niet om technische waarschuwingen te verzamelen. Het gaat erom te begrijpen welke problemen voor je product belangrijk zijn, wat kan wachten en of de software je volgende stap aankan. Hieronder lees je waar je op let als je een review laat uitvoeren, van scope en kosten tot de beslissingen die erop volgen.
Wat is een code-audit, en wanneer heb je er een nodig?
Een code-audit is een gerichte beoordeling van de software die je al hebt. De scope kan broncode, applicatiearchitectuur, dependencies, tests en de systemen omvatten die nodig zijn om het product te draaien. Anders dan een routinematige review van een recente wijziging kijkt een audit naar een afgebakend deel van de bestaande applicatie, om een bredere vraag over de staat ervan te beantwoorden.
Het juiste moment is meestal vóór een dure beslissing: lanceren voor betalende klanten, het product overdragen aan een nieuw team, een kwetsbare feature uitbreiden of beslissen of je opnieuw bouwt. Een audit kan ook helpen wanneer terugkerende bugs of trage releases wijzen op een dieper probleem. Het doel is te voorkomen dat je betaalt voor nieuwe ontwikkeling bovenop een probleem dat niemand heeft gediagnosticeerd.
Hoe diep de review gaat, hangt af van het product. Een prototype dat aan een handvol mensen is getoond, heeft andere risico's dan een app die betalingen verwerkt of klantgegevens opslaat. Richt je bij een MVP op de workflows waar de eerste klanten op zullen vertrouwen, in plaats van een uitputtende beoordeling te eisen van features die nog niet gepland zijn.
Soms is een volledige audit niet nodig. Als één storing goed begrepen is en beperkt blijft tot één onderdeel, kan een korter diagnostisch onderzoek volstaan. De nuttige vraag is: welke beslissing kun je na dit werk nemen die je vandaag nog niet kunt nemen?
Wat moet een code-audit omvatten?
Begin met wat de applicatie doet, waar die draait en welke onderdelen de meeste problemen zouden veroorzaken als ze uitvallen. Een reviewer heeft mogelijk de repository, de databasestructuur, de hostingconfiguratie, details van integraties en uitleg over de bedrijfsregels nodig. Het voorstel moet vermelden welke van die systemen zijn inbegrepen. Dit zijn de belangrijkste onderdelen om te bespreken voordat je offertes vergelijkt:
Reviewonderdeel | Wat je in het voorstel moet zien |
|---|---|
Broncode en architectuur | Welke onderdelen van de applicatie worden bekeken en hoe structurele problemen worden beoordeeld. |
Beveiliging | Welke rechten, datastromen en gevoelige handelingen zijn inbegrepen, met vermelding van de reviewmethode. |
Performance | Welke workflows worden onderzocht en of de conclusies op metingen berusten of alleen op inspectie van de code. |
Tests en releaseproces | Welke bestaande controles en deployment-afspraken worden bekeken. |
Bevindingen en opvolging | Rapportformaat, toelichtingssessie, schattingen voor herstel en eventueel inbegrepen hertests. |
Wees precies over de methoden. Code lezen is niet hetzelfde als een draaiende applicatie testen. Een op beveiliging gerichte code review omvat niet automatisch penetratietests, en een mogelijk performanceknelpunt aanwijzen is niet hetzelfde als het onder belasting meten. Als een van beide soorten tests belangrijk is voor de beslissing, moet je die apart afspreken.
De review heeft ook een vastgelegde versie van de software nodig. Zonder die versie kunnen bevindingen lastig te interpreteren worden nadat er meer wijzigingen zijn uitgerold. Leg vast wat de auditor kon inspecteren, wat ontoegankelijk bleef en welke conclusies afhangen van verder onderzoek.
Beveiliging, rechten en gevoelige gegevens
Begin met de delen van de app die bepalen wie wat mag. Authenticatie controleert de identiteit; autorisatie bepaalt tot welke records en acties een gebruiker toegang heeft. Problemen in een van beide kunnen privégegevens blootleggen of de ene klant de gegevens van een andere klant laten wijzigen. Ook credentials, integraties en gevoelige datastromen verdienen aandacht als ze binnen de scope vallen.
Een feature kan er in de interface correct uitzien en toch onveilig zijn. Dat is een terugkerend punt bij kwetsbaarheden in AI-gegenereerde code: gegenereerde implementaties kunnen voldoen aan de verwachte gebruikersflow terwijl controles op onverwachte requests ontbreken. Geautomatiseerde scans kunnen helpen kandidaten voor onderzoek te vinden, maar iemand moet bevestigen of een waarschuwing in deze applicatie een echt risico vormt.
Architectuur en onderhoudbaarheid
Slecht georganiseerde code dient zich zelden aan als één duidelijke bug. De symptomen kunnen gedupliceerde bedrijfsregels zijn, wijzigingen die ongerelateerde features breken, onduidelijke afhankelijkheden of nieuwe developers die dagen nodig hebben om een kleine taak te begrijpen. De auditor moet deze problemen koppelen aan werkelijke ontwikkelkosten of risico's, en niet alleen een andere codeerstijl aanbevelen.
Hetzelfde geldt voor applicaties die zijn opgebouwd met vibe coding of snelle ontwikkeling met hulp van AI. Een werkende feature genereren is geen bewijs dat de code makkelijk te onderhouden is. Een nuttige beoordeling stelt vast of een developer het systeem kan begrijpen, het veilig kan aanpassen en het gedrag van de belangrijkste onderdelen kan uitleggen.
Niet elk rommelig onderdeel hoeft herschreven te worden. Als een oude module betrouwbaar werkt en waarschijnlijk niet gaat veranderen, levert herstructureren op korte termijn weinig op. Geef voorrang aan architectuurproblemen die geplande features blokkeren, steeds opnieuw defecten veroorzaken of kritieke processen moeilijk controleerbaar maken.
Testen, performance en deployment
De reviewer moet de tests bekijken waar het team al op vertrouwt, vooral rond inloggen, rechten, betalingen en andere essentiële flows. Een groot aantal tests zegt weinig als belangrijke fouten nooit worden getest. Ontbrekende tests kunnen een urgenter probleem zijn wanneer er een grote wijziging gepland staat dan wanneer een stabiel onderdeel met rust wordt gelaten.
Bij performance is een vergelijkbaar onderscheid nodig. Een ongewoon traag scherm is een meetbaar probleem; een query die er in de code inefficiënt uitziet, is een potentieel probleem totdat de impact is vastgesteld. Een nuttige bevinding legt uit wat er is waargenomen, onder welke omstandigheden en of klanten er vandaag last van hebben.
Deployment telt ook mee. Ga na of het team wijzigingen kan uitrollen, kan terugdraaien en kan herstellen van storingen. Deze operationele details kunnen voor een founder belangrijker zijn dan een elegante interne codestructuur, zeker als de app al live is.
Wat moet een code-auditrapport bevatten?
Je hebt geen specifiek rapportsjabloon nodig. Je hebt conclusies nodig die een founder kan begrijpen en waar een developer mee aan de slag kan. Spreek voordat je de review laat uitvoeren af hoe bevindingen worden toegelicht, hoe onzekerheid wordt vastgelegd en of er een bespreking van de resultaten komt.
Let bij elk belangrijk probleem op drie dingen: waar het probleem zich voordoet, bewijs dat het bestaat en het waarschijnlijke gevolg als je het laat liggen. Het rapport moet ook aangeven wat voor herstelwerk er nodig kan zijn. Een vage waarschuwing als 'verbeter de architectuur' is niet genoeg om een budget goed te keuren.
Bevestigde defecten moeten gescheiden zijn van vermoede risico's en optionele verbeteringen. Een reviewer kan iets signaleren dat verder testen rechtvaardigt, zonder het een bewezen kwetsbaarheid te kunnen noemen. Dat onderscheid voorkomt dat je een dure reparatie financiert op basis van een aanname.
Aan het eind van de review moet je weten welke problemen je volgende release raken, welke kunnen wachten en welke vragen nog beantwoord moeten worden. Idealiter kan je huidige developer of een vervangend team de bevindingen gebruiken zonder het onderzoek over te doen. Wat je precies opgeleverd krijgt, hangt af van de scope die je met de aanbieder afspreekt.
Wat kost een code-audit?
Er bestaat geen bruikbare vaste prijs voor een code-audit. Een kleine, op zichzelf staande app reviewen is iets anders dan meerdere repositories, een productiedatabase, betaalintegraties en een ingewikkelde deployment-setup onderzoeken. Een laag vast tarief kan redelijk zijn voor een beperkte check en misleidend als je een volledige technische beoordeling verwacht.
De grootste kostenbepalers zijn de omvang en staat van de codebase, het aantal gekoppelde systemen, hoe makkelijk je toegang kunt krijgen en hoe diep er gevalideerd moet worden. Securitytests, performancemetingen en onderzoek naar moeilijk reproduceerbare defecten kunnen flink wat werk toevoegen. Duidelijke documentatie en een beschikbaar technisch aanspreekpunt kunnen de tijd verkorten die opgaat aan simpelweg uitzoeken hoe de applicatie werkt.
Vergelijk offertes op gelijke scope, niet alleen op de prijs. Controleer of het bedrag onderzoek, validatie van bevindingen, een schriftelijke samenvatting, een overdrachtsgesprek en eventuele vervolgvragen dekt. Reparaties en hertests kunnen aparte opdrachten zijn. Leg dat onderscheid schriftelijk vast voordat het werk begint.
De doorlooptijd hangt van meer af dan het aantal dagen dat een reviewer nodig heeft. Ontbrekende inloggegevens, ongedocumenteerde afhankelijkheden en onbeantwoorde productvragen kunnen het werk vertragen. Heb je een deadline voor een lancering of investering, zeg dat dan vroeg en spreek af welke ernstige ontdekkingen al vóór het eindgesprek gemeld moeten worden. Wij noemen geen algemene doorlooptijd zonder de applicatie te kennen.
Hoe kies je een aanbieder van code-audits?
Begin met ervaring die past bij de technologie en de beslissing die voor je ligt. Een team dat je framework kent, vindt implementatieproblemen misschien snel, maar de reviewer moet ook kunnen uitleggen hoe die problemen je bedrijf raken. Spreek met de persoon die verantwoordelijk wordt voor de beoordeling, niet alleen met degene die de dienst verkoopt.
Vraag om een afgebakende scope en methode: welke delen van de app worden onderzocht, hoe bevindingen worden gecontroleerd en wat buiten de opdracht valt. Als de aanbieder AI-analyse of externe scantools gebruikt, zorg dan dat je weet welke code of klantgegevens die ontvangen. Zorg dat de toegang beperkt blijft tot wat het werk vereist en kan worden ingetrokken wanneer de opdracht afloopt.
Geef concurrerende aanbieders dezelfde korte briefing. Beschrijf de gebruikers, kritieke workflows, bekende defecten en de wijzigingen die voor de volgende release gepland staan. Voeg actuele documentatie toe als die klopt, en geef aan wie de repository, database, hosting en integraties beheert. Een auditor kan geen systeem beoordelen dat niet beschikbaar is; eventuele hiaten moeten expliciet in de eindconclusies staan.
Als de auditor ook aanbiedt de problemen op te lossen, kan dat nuttig zijn: die begrijpt het product al. Maar de beoordeling en een eventueel implementatievoorstel moeten van elkaar te onderscheiden blijven. Je moet vrij blijven om werkende delen van de software te behouden en een second opinion te vragen voordat je een grote herbouw goedkeurt.
Wat gebeurt er na de audit?
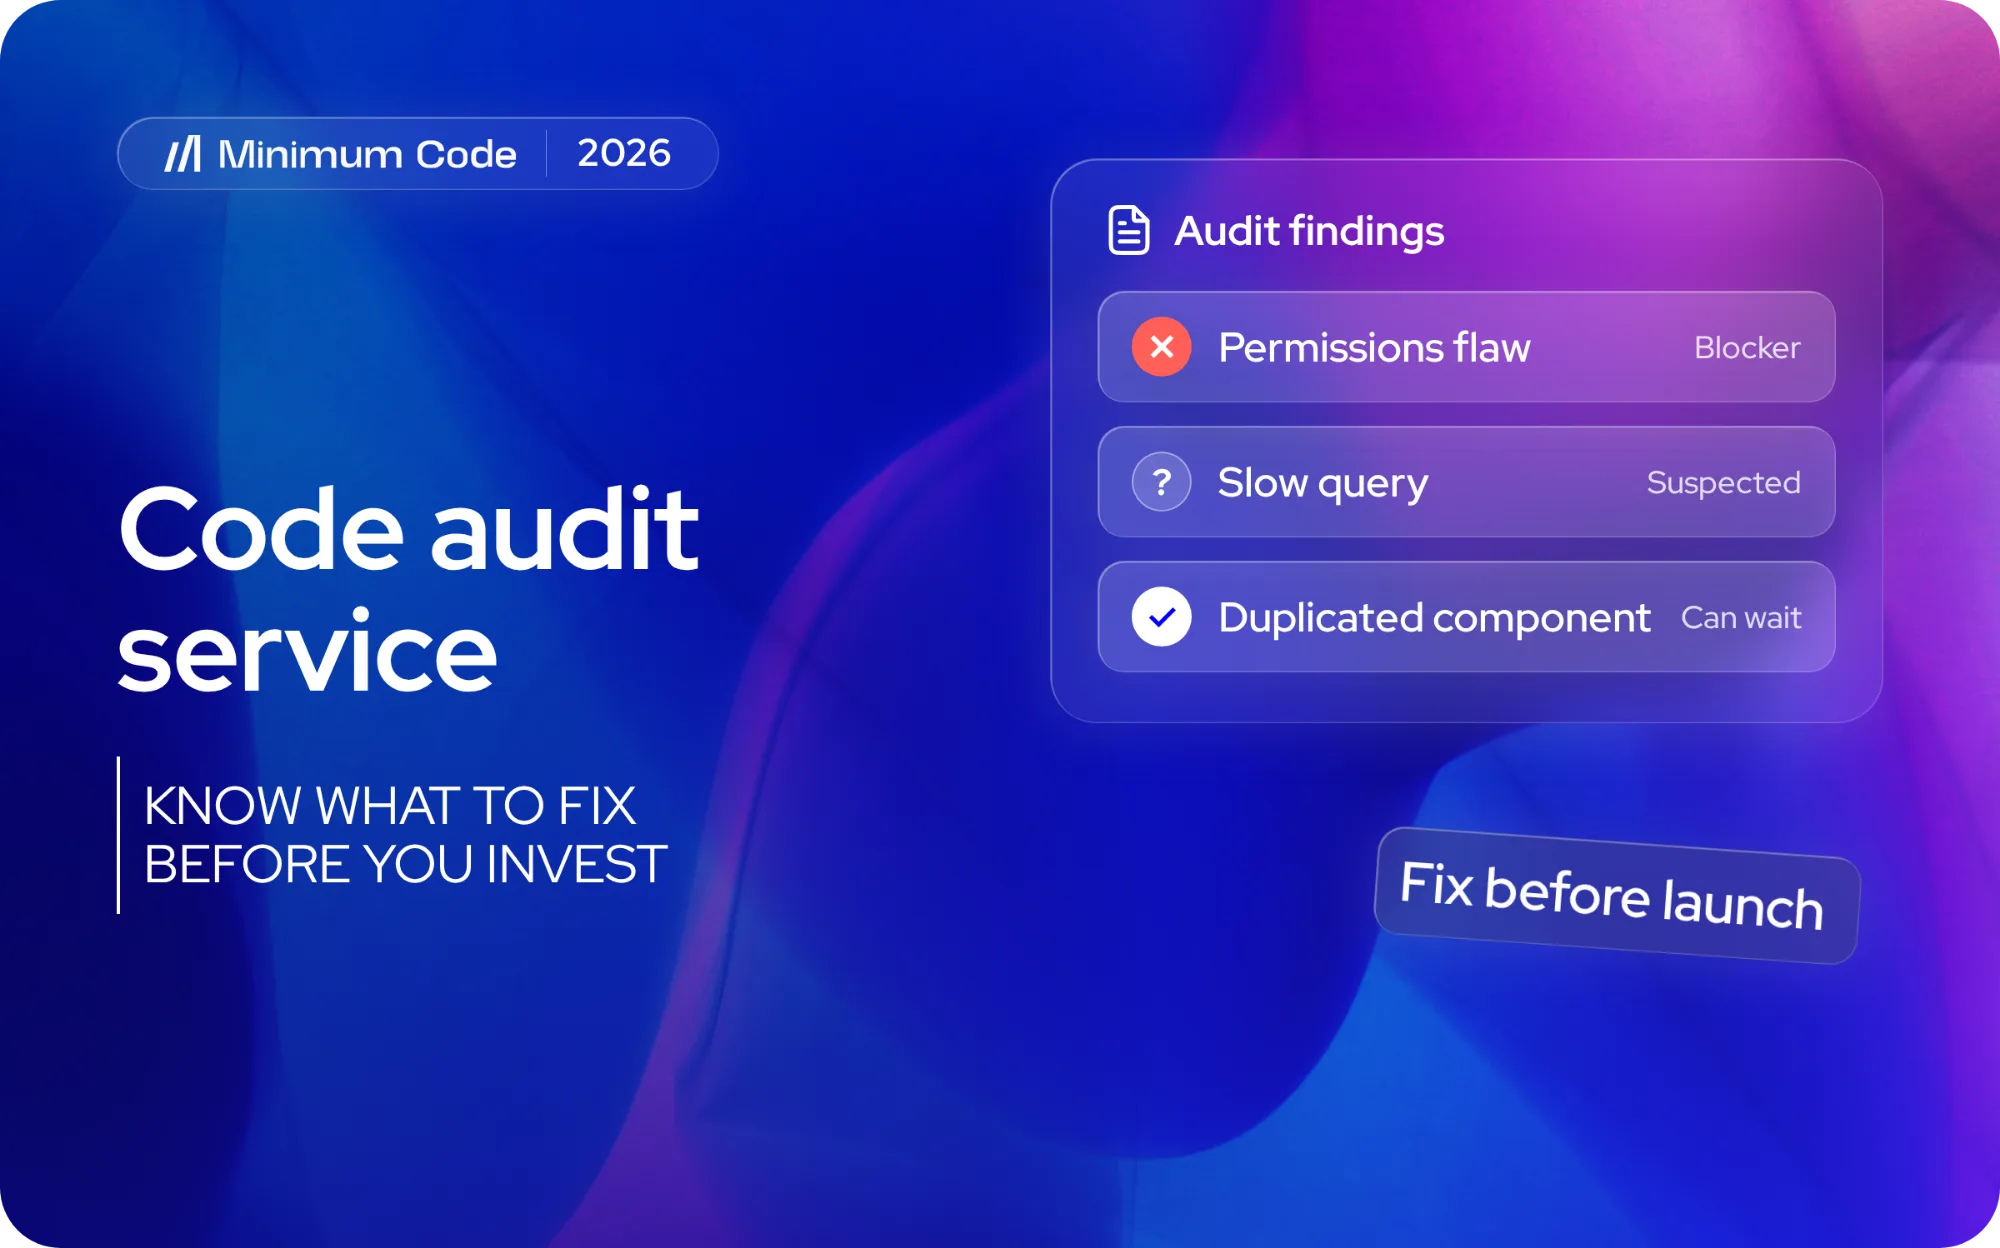
De volgende stap is niet per se een rewrite. Scheid eerst blokkerende problemen van verbeteringen die later ingepland kunnen worden. Wijs een eigenaar toe aan elk probleem dat je wilt aanpakken en leg vast hoe elke fix wordt gecontroleerd. Een ernstige fout in de rechten kan aandacht nodig hebben vóór de lancering; een gedupliceerd component is misschien pas van belang wanneer het team dat onderdeel weer aanpast.
Vergelijk bij alles wat duur is de kosten en risico's van een gerichte reparatie met die van het vervangen van het betreffende deel van de applicatie. Een advies om opnieuw te bouwen moet uitleggen wat het bestaande systeem redelijkerwijs niet kan ondersteunen, en niet steunen op het feit dat een andere technologie nieuwer of populairder is.
Houd de bevindingen beschikbaar voor wie de app gaat onderhouden. Het onderliggende bewijs, de open vragen en de bewust uitgestelde problemen zijn belangrijker dan een gepolijste presentatie. Ze voorkomen dat een nieuwe developer hetzelfde onderzoek herhaalt of elke eerdere beslissing als vaststaand beschouwt.
Neem tot slot verificatie op in het reparatiebudget. Een fix is niet klaar omdat een developer de code heeft aangepast: het betreffende gedrag moet opnieuw gecontroleerd worden. Als de audit onzekerheid heeft blootgelegd die nog niet op te lossen is, spreek dan af welk aanvullend onderzoek nodig zou zijn, in plaats van een gok om te zetten in een project zonder einde.
Hoe Minimum Code bestaande applicaties auditeert en verbetert
Minimum Code werkt met teams die een bestaande applicatie willen verbeteren en met teams die een nieuwe bouwen. Het werk aan modernisering van legacy-applicaties begint met het onderzoeken van het huidige systeem en vaststellen wat behouden, gerepareerd of vervangen kan worden. De praktische waarde voor een founder is dat je verbeteringen kunt bespreken voordat je je vastlegt op een volledige herbouw.
De audit omvat de kritieke workflows, architectuur, integraties, datastructuren, gebruikersrollen, performancebeperkingen en beveiligingsrisico's van de applicatie, voordat er een wijziging wordt aanbevolen. Hij eindigt met een geprioriteerde, gefaseerde roadmap en schattingen voor de uitvoering, zodat je ziet wat je eerst moet oplossen, wat later kan worden ingepland en wat elke stap waarschijnlijk kost.
Hetzelfde team kan het plan daarna door implementatie, testen en release brengen. Dat is handig wanneer de mensen die een probleem vonden ook weten hoe ze het oplossen, maar je bent vrij om de roadmap in plaats daarvan naar je huidige developer of een ander team te brengen.
Bij een app op basis van code moet het eerste gesprek vaststellen wat er onderzocht moet worden en of Minimum Code bij die scope past. Als de problemen ontwikkeling of modernisering blijken te vereisen, kan het team die apart bespreken. De beoordeling moet je helpen die beslissing te nemen, en je niet aan werk binden voordat de problemen begrepen zijn.
Veelgestelde vragen
Kan AI de code-audit uitvoeren?
AI kan helpen code te scannen, afhankelijkheden te volgen en mogelijke defecten op te sporen. Het kan niet vaststellen dat elke bevinding echt is of dat een product veilig kan worden uitgebracht. Iemand met de juiste engineeringkennis moet nog steeds het bewijs beoordelen, de bedrijfsregels controleren en verantwoordelijkheid nemen voor de conclusies.
Garandeert een audit dat de software veilig is?
Nee. Een audit geeft een beeld van de afgesproken systemen en softwareversie. Live penetratietests, infrastructuur buiten de afgesproken scope of elke mogelijke storing vallen er niet per se onder. Een aanbieder moet duidelijk zijn over die grenzen, in plaats van te suggereren dat een schoon rapport een beveiligingsgarantie is.
Betekent technische schuld dat we opnieuw moeten bouwen?
Niet per se. Sommige technische schuld heeft weinig effect op klanten of geplande ontwikkeling; andere problemen maken zelfs kleine wijzigingen riskant. De beslissing om opnieuw te bouwen moet volgen uit een vergelijking van herstelkosten, resterende risico's en de toekomstige eisen aan de app.
Moet de huidige developer meedoen?
Vaak wel. De bestaande developer kan beslissingen toelichten, laten zien hoe de app werkt en de auditor helpen toegang te krijgen. De onafhankelijke reviewer moet het bewijs wel zelf kunnen beoordelen en meningsverschillen vastleggen, in plaats van alleen te vertrouwen op het oordeel van de oorspronkelijke developer.
Sta je op het punt meer te investeren in een bestaande app en weet je niet zeker wat er opgelost moet worden? Neem contact op met Minimum Code om het product te bespreken en welk soort beoordeling zou helpen. Begin met de beslissing die je moet nemen; de scope volgt daaruit.
Geschreven door Tom
Oprichter en lead developer

Klaar om je project te starten?
Boek een gratis kennismakingsgesprek om te zien hoe we uw app in 4 weken of minder kunnen bouwen.
Boek een gesprek